日本のバンダイナムコ、ハッキングにより会員メールアドレス34万件が流出
일본 반다이남코 회원 메일 주소 34만 건, 해킹으로 유출
2026.10.29 16:42 UTC+9

AIの概要
バンダイナムコなどの会員情報がサイバー攻撃により流出しました。
メール送信委託先の不正アクセスが原因で大量のデータに影響が出ています。
現在、企業側は詳細な調査とシステムの安全確認を進めています。
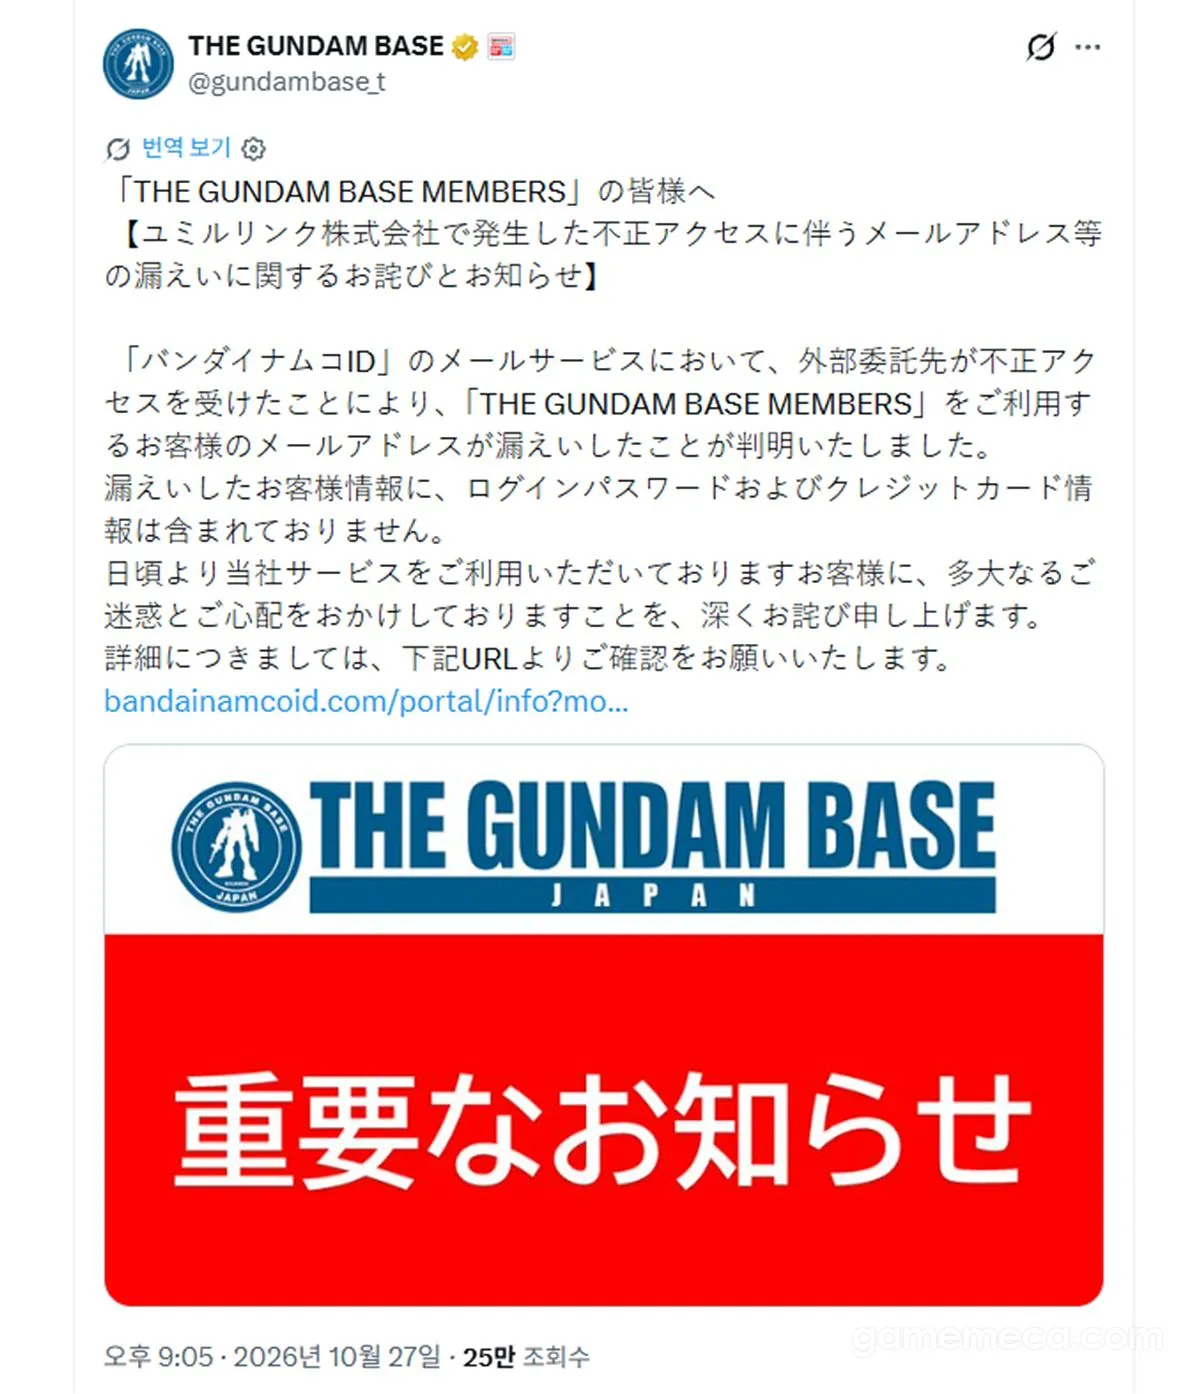
カプコンに続きバンダイナムコまで、日本の大手ゲーム会社を狙ったサイバー攻撃が相次いで発生し、セキュリティの脅威が高まっている。
バンダイナムコエンターテインメントとバンダイスピリッツは27日、「ガンダムベースメンバーズ」の会員34万6,247件のメールアドレスとバンダイナムコIDの内部管理番号が流出したと発表した。「ガンダムベースメンバーズ」はガンプラなどガンダム関連商品を販売する公式店舗「ガンダムベース」の会員サービスであり、バンダイスピリッツが運営し、加入するにはバンダイナムコIDが必要となる。
事態の原因は、バンダイナムコIDのメール送信業務委託先であるユミルリンクに発生したハッキングにある。ユミルリンクによると、攻撃者はメール一括送信サービス「Cuenote FC」のライブラリの脆弱性を突いてサポート・品質管理担当者の認証情報を奪取し、マルウェアをインストールしてデータベースの情報を外部へ持ち出した。
ユミルリンクは16日に不正アクセスを確認し、26日に発表した第2報にて被害規模が大幅に拡大したと明らかにした。メールアドレスが含まれる情報の累計流出懸念件数は5,162万8,280件であり、これはユミルリンクのサービスを利用する企業全体の合計である。バンダイナムコ以外にも野村證券などが影響を受けたか、その可能性を告知した。
バンダイナムコ側は、氏名、住所、購入履歴、ログインパスワード、クレジットカード情報は流出対象に含まれていないと明らかにした。被害が確認されたメール送信サービスは直ちに停止し、27日に日本個人情報保護委員会へ事実を報告した。現時点で今回の事故による二次被害は確認されていないが、流出たメールアドレスを悪用したなりすましやフィッシングメールが届くおそれがある。
一方、バンダイナムコホールディングスの物流子会社であるバンダイロジパルも不正アクセスを受けた。バンダイナムコホールディングス、バンダイスピリッツ、バンダイロジパルの3社は26日の共同発表を通じて、ロジパルの物流システムサーバーで不正アクセスの痕跡を21日に発見したと明らかにした。これに伴い、バンダイスピリッツが商品の配送業務を委託している「一番くじONLINE」の氏名、住所、電話番号が流出した可能性があり、現在調査中だとしている。バンダイロジパルは26日から出荷システムの利用を一時停止しており、安全性が確認され次第再開する方針だ。
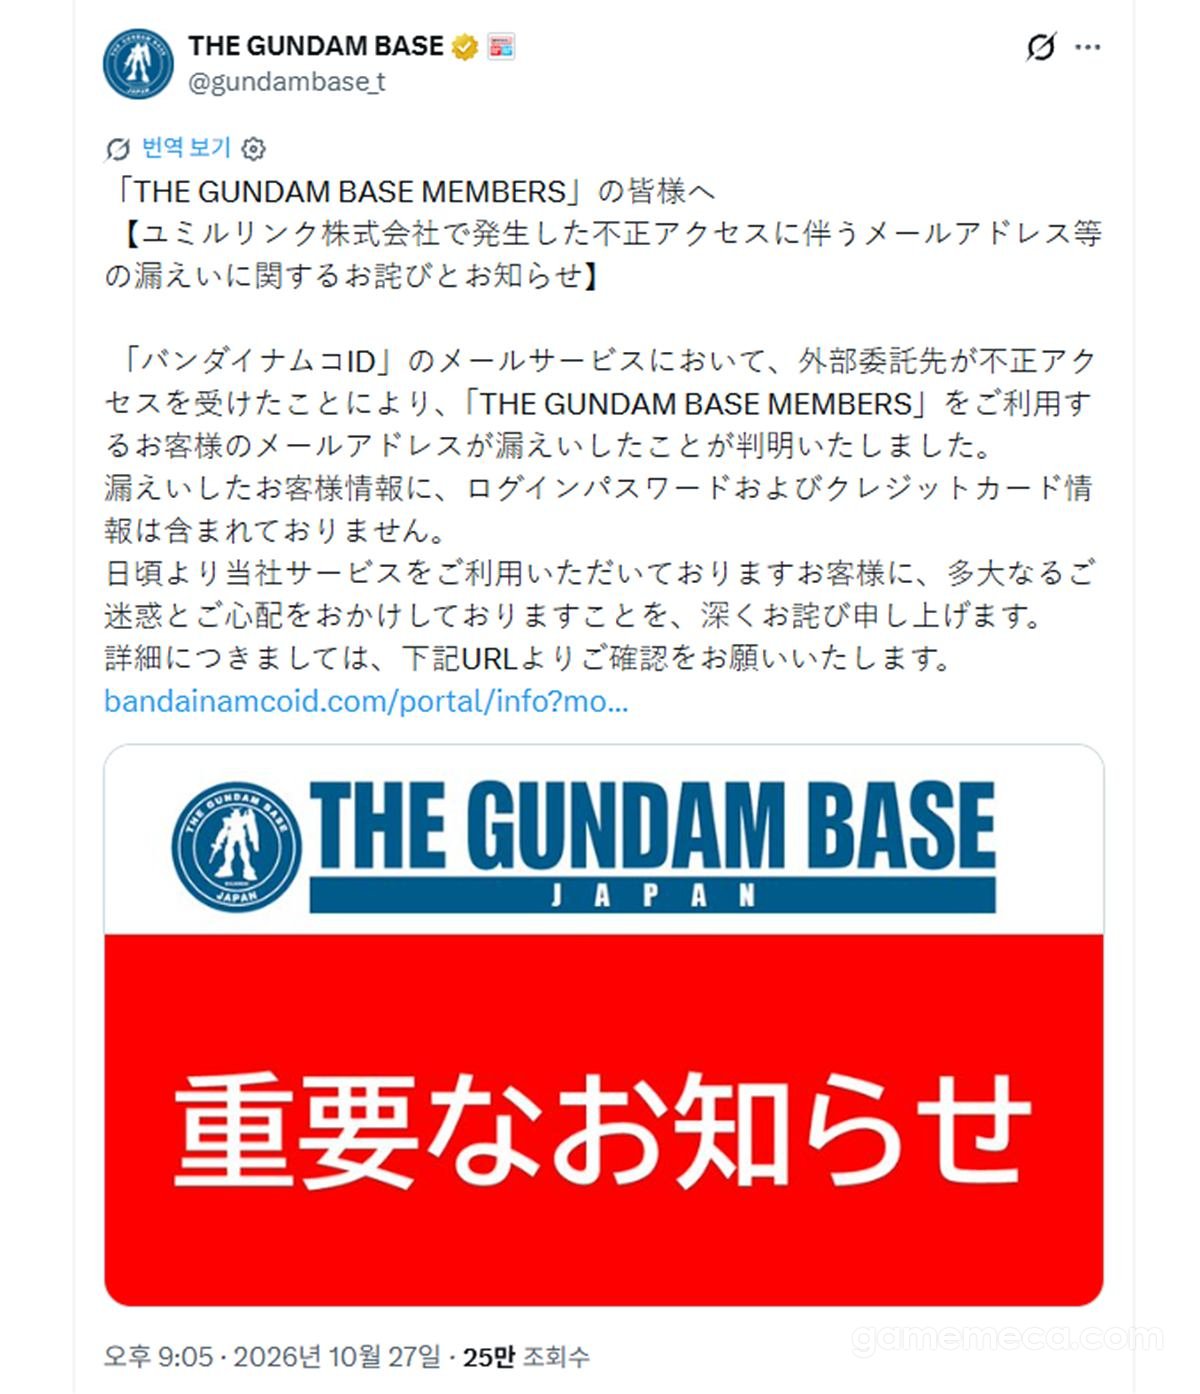
캡콤에 이어 반다이남코까지 일본 대형 게임사들을 겨냥한 사이버 공격이 연달아 터지며 보안 위협이 고조되고 있다.
반다이남코 엔터테인먼트와 반다이 스피리츠는 27일 '더 건담 베이스 멤버스' 회원 34만 6,247건의 이메일 주소와 반다이남코 ID 내부 관리번호가 유출됐다고 발표했다. '더 건담 베이스 멤버스'는 건프라 등 건담 관련 상품을 판매하는 공식 매장 '더 건담 베이스'의 회원 서비스로, 반다이 스피리츠가 운영하며, 가입하기 위해서는 반다이남코 ID가 필요하다.
사태의 원인은 반다이남코 ID의 메일 발송 업무 위탁 업체인 유미르링크(Ymirlink)에 발생한 해킹 때문이다. 유미르링크에 따르면 공격자는 메일 일괄 전송 서비스 '큐노트 FC'의 라이브러리 취약점을 노려 지원·품질관리 담당자의 인증 정보를 탈취했고, 악성 프로그램을 설치해 데이터베이스의 정보를 외부로 반출했다.
유미르링크는 지난 16일 불법 접근을 확인했으며, 26일 발표한 2차 보고에서 피해 규모가 크게 늘어났다고 밝혔다. 이메일 주소가 포함된 정보의 누적 유출 우려 건수는 5,162만 8,280건이며, 이는 유미르링크의 서비스를 이용하는 기업 전체의 합계다. 반다이남코 외에도 노무라증권 등이 영향을 받았거나 가능성을 공지했다.
반다이남코 측은 이름, 주소, 구매 이력과 로그인 비밀번호, 신용카드 정보는 유출 대상에 포함되지 않았다고 밝혔다. 피해가 확인된 메일 발송 서비스는 즉시 중단했고, 27일 일본 개인정보보호위원회에 사실을 보고했다. 현재까지 이번 사고로 인한 2차 피해는 확인되지 않았으나, 유출된 이메일 주소를 악용한 사칭이나 피싱 메일이 올 수 있다.
한편 반다이남코홀딩스의 물류 자회사 반다이로지팔도 불법 접근을 받았다. 반다이남코홀딩스, 반다이 스피리츠, 반다이로지팔 3사는 26일 공동 발표를 통해 로지팔의 물류 시스템 서버에서 불법 접근 흔적을 21일 발견했다고 밝혔다. 이에 따라 반다이 스피리츠가 상품 배송 업무를 위탁 중인 '이치방쿠지 온라인'의 이름, 주소, 전화번호가 유출됐을 가능성이 있고 이를 조사 중이라고 전했다. 반다이로지팔은 26일부터 출하 시스템 이용을 일시 중단했으며, 안전성이 확인되면 재개할 방침이다.
このニュースはAIによって翻訳されました。

ゲームを常に愛していきます。 skyanze@gamemeca.com
最も人気のあるニュース
- 女王からウェディングコスチュームまで、ニケの4周年主人公は「マリアン」
- [G-STAR 26] Unityインディショーケースに『Midwest 90』が選定
- ファストトラベル追加、『S.T.A.L.K.E.R. 2: Heart of Chornobyl』ザ・ゾーン・ルックアウト・アップデート適用
- WoW: FOREVER「早い成長よりものんびりとした冒険を楽しんでほしい」
- [G-STAR 26] スポンサー10周年、NCがB2C館へのスタートアップ出展を支援
- ブルーアーカイブ 日本サーバー、来年1月よりNEXONがサービス
- サンリオキャラクター総出動「ハローキティ パティ ランド」Switch 1・2向けに発売
- 紅蓮テーマのニケコラボ蒸留酒「花心:花無十日紅」が登場
- ボンゴキャットと「鳴潮」の出会い、デスクトップペット「ウワ・タポ」正式リリース
- アクションが高評価、「ファントム・ブレード・ゼロ」のSteamレビューは「やや好評」
メディアパートナーシップ

ゲームメカSNS

 GAMEMECA GLOBAL SITE