
人工智能概要
韩国游戏产业协会与韩国信息保护产业协会携手举办网络安全技术研讨会并签署MOU。NEOWIZ与Genians专家在现场深入剖析了供应链攻击与勒索软件即服务的威胁。双方旨在通过行业协作,助力中小游戏开发商构建系统化的信息安全防护体系。
近期在韩国全国引起轰动的大型事件之一便是“黑客攻击”。以SKT为首,KT、LG Uplus等移动运营商,以及近期韩国本土安全企业SK shieldus遭黑客攻击,导致120家民营企业及多家公共机构的信息外泄。对于利用结算信息等大量重要个人信息的游戏公司而言,同样到了需要对信息安全给予格外关注的时期。
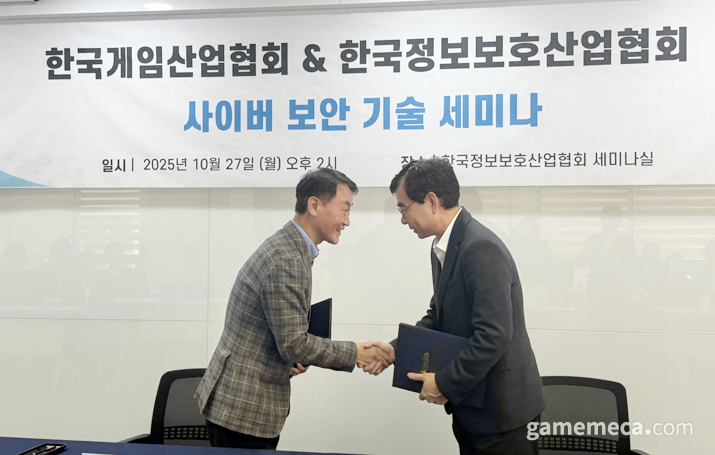
对此,韩国游戏产业协会与韩国信息保护产业协会于27日共同举办了“网络安全技术研讨会”。现场,NEOWIZ CISO(首席信息安全官)Kim Young-tae作为演讲嘉宾出席,介绍了针对疑似瞄准主要游戏公司的信息外泄事件的应对过程。本次事件发生于去年5月17日,NEOWIZ于同年5月21日察觉并向韩国互联网振兴院进行了申报。虽然察觉时机略晚,但并未造成用户受损,仅泄露了1名员工的PC账号及密码。
Kim Young-tae CISO表示,本次事件是一起供应链攻击(Supply Chain Attack)。该攻击方式是通过恶意利用最终目标公司的合作企业或软件供应过程中的漏洞进行渗透。以NEOWIZ发生的事件为例,便是源自外部安全解决方案。
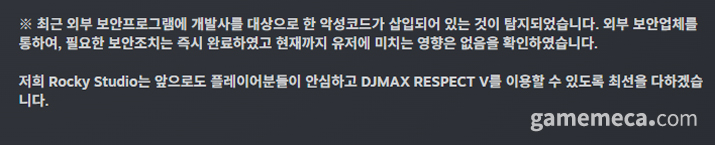
Kim Young-tae CISO特别指出:“经确认预定义IP(predefined IP,特定系统中设定的特定用途IP地址)列表后,发现涵盖了韩国全国的游戏公司。这是针对以游戏公司为目标的的安全解决方案发起的攻击案例。其模式是瞄准游戏公司,一旦与预定义IP匹配便会执行相应操作。”
他强调,仅凭公司安全团队的活动很难强化此类供应链攻击的应对大局。安全解决方案供应商等外部机构也需要整顿安全审查与验证流程。此外,就游戏而言,由于客户端是通过工作者的PC、云端等供应链最终分发至用户PC的方式,因此需要与开发及运营等多个部门展开协作,制定针对更新版本安全验证的流程。Kim CISO强调:“这不是一个轻松的领域,必须精雕细琢、脚踏实地。”
最后,他提出了两点建议。其一是引入并管理SBOM。SBOM是软件物料清单,详细列出了制作软件产品时所使用的所有组件。韩国政府正推进在2027年之前,强制向政府供货的软件提交SBOM。Kim CISO解释道:“我们是将SBOM融入流程的案例。”
其二是“零信任(Zero Trust)”。在绝不轻信、始终验证的原则下,持续确认所有访问请求并赋予最小权限,即使发生侵害也能防止危害扩大。Kim CISO表示:“信任似乎已经不复存在,绝不能盲目信任,必须进行验证。”特别是随着韩国国内众多游戏公司在游戏服务过程中越来越多地使用安全解决方案或外部云端,因此必须警惕供应链攻击。
此外,窃取信息的门槛正在不断降低。韩国安全企业Genians的资深研究员Baek Eun-kwang解释称:“如今已经发展成了任何人都能轻松黑客攻击的‘勒索软件即服务(RaaS)’形态。具备整体黑客知识的开发人员编写能够自动生成勒索软件的开发套件以及用于分发的漏洞利用代码,并通过暗网进行传播。只要通过暗网订阅该服务,便可获取工具实际执行攻击、搜集信息并引发勒索软件。”
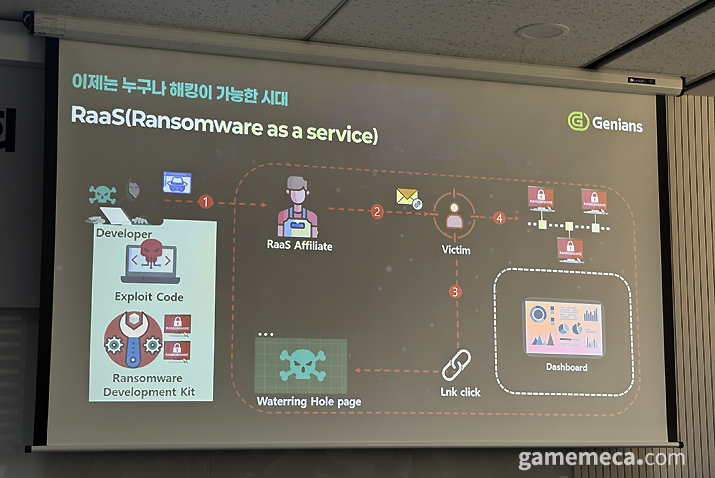
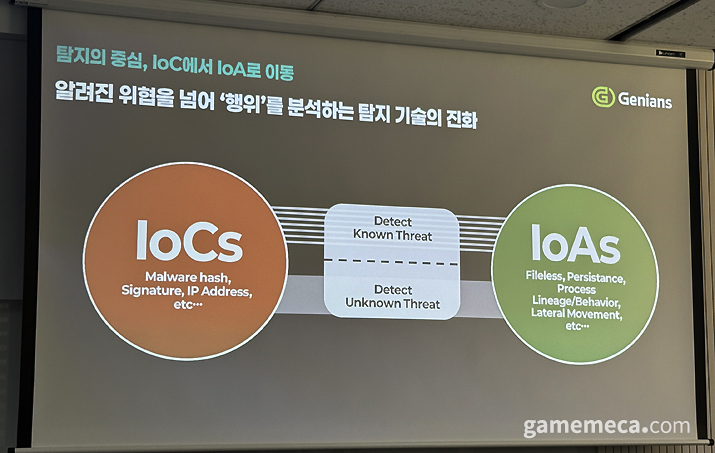
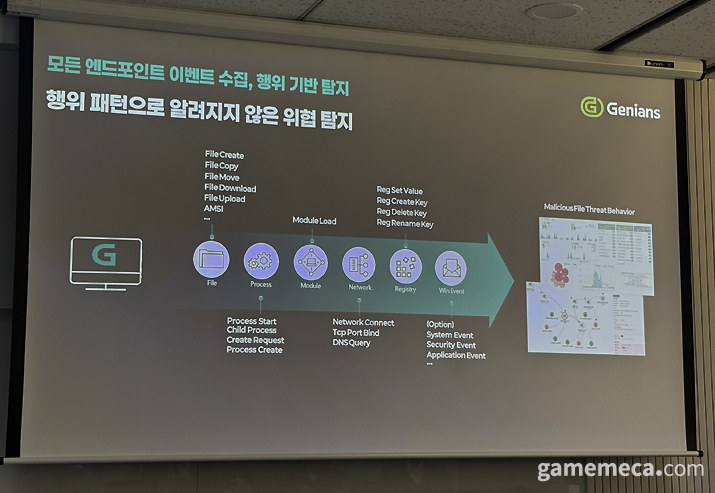
他强调,当下的最新趋势是通过暗网花钱购买正常的账号信息、VPN、RDP内部网信息,从而从内部发起攻击。为应对这一趋势,人们设计出了IoAs。Baek Eun-kwang资深研究员表示:“过去我们利用IoCs,即通过共享攻击者使用过的恶意软件特征IP等来应对已知威胁。但由于针对未知攻击存在明显的局限性,因此目前正利用分析攻击者行为来抓取异常行为的IoAs。”
在活动现场,韩国游戏产业协会与韩国信息保护产业协会签署了MOU。通过本次协议,双方协会决定在构建安全游戏服务开发环境的技术交流、促进信息保护产业与游戏产业发展的政策交流、以及游戏业界同信息保护业界之间的咨询等方面展开合作。
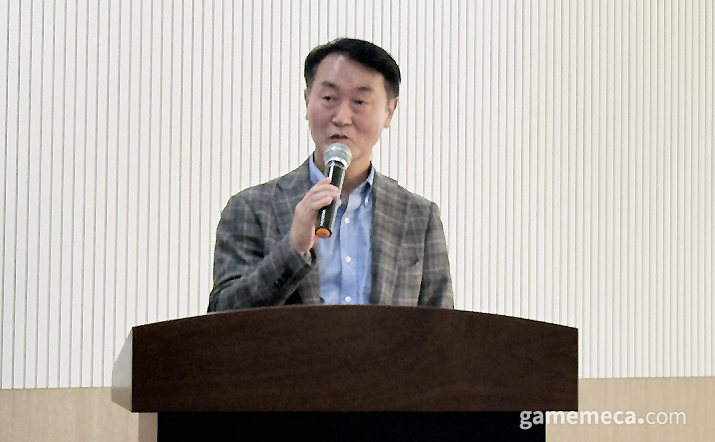
韩国游戏产业协会会长Kang Shin-chul表示:“游戏业界正以大型游戏公司为中心,针对各种信息保护议题构建系统化的应对方案。然而,中小游戏公司因财务等问题,尚未具备完善的应对体系。希望能够与韩国信息保护产业协会紧密合作,成为解决初创企业及中小开发商信息保护难题的契机。”
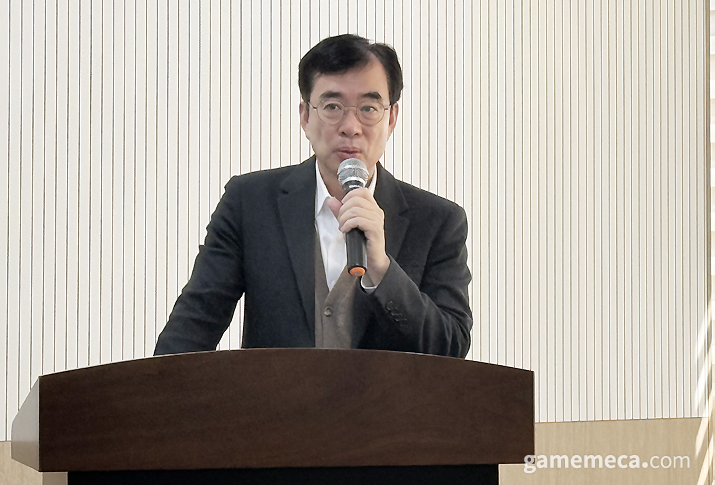
韩国信息保护产业协会会长Cho Young-cheol表示:“据我所知,游戏业界规模较大的公司已具备安全组织并运营着高水准的政策。但在中小企业或初创企业中,往往没有太多精力关注安全。希望通过两家协会间的MOU,从长远角度发现彼此的需求,并将信息保护意识传播到游戏产业中,帮助其得到有效利用。”
[相关报道]
최근 전국을 떠들썩하게 한 대형 사건 중 하나는 ‘해킹’이다. SKT를 필두로 KT, LG 유플러스 등 이동통신사는 물론, 최근에는 국내 보안기업인 SK쉴더스가 해킹되며 민간기업 120곳과 공공기관 다수의 정보가 유출된 바 있다. 결제 관련 정보를 비롯한 중요 개인정보 다수를 활용하는 게임사 역시 정보보안에 각별한 주의를 기울일 때다.
이에 한국게임산업협회는 한국정보보호산업협회와 27일 ‘사이버 보안 기술 세미나’를 공동으로 개최했다. 현장에는 네오위즈 김영태 CISO(최고정보보호책임자)가 연사로 참여하여 주요 게임사를 노린 것으로 추정되는 정보유출에 대응한 과정을 소개했다. 이번 사건은 작년 5월 17일에 발생했고, 그 해 5월 21일에 네오위즈에서 인지하여 한국인터넷진흥원에 신고했다. 인지 시점은 다소 늦었으나, 유저 피해는 없었고 임직원의 PC 계정과 패스워드 1건이 유출됐다.
김영태 CISO는 이번 사건은 공급망 공격(Supply Chain Attack)이었다고 밝혔다. 이 공격은 최종 목표인 회사의 협력업체나 소프트웨어 공급 과정의 취약점을 악용해 침투하는 방식이다. 네오위즈에서 발생한 사건의 경우 외부 보안 솔루션에서 비롯됐다.
특히 김영태 CISO는 “프리디파인드 IP(predefined IP, 해당 시스템에서 정해놓은 특정 용도의 IP 주소) 리스트를 확인해 보니 전국에 있는 게임회사였다. 게임 회사를 타겟팅하는 보안 솔루션을 공격해서 들어왔던 사례”라며 “만약 프리디파인드 IP 안에 매칭이 되면 액션이 실행되는 구조의 게임사를 타겟팅하는 식이다”라고 전했다.
그는 이러한 공급망 공격은 회사 보안팀만의 활동으로 대책을 강화하기 어렵다고 강조했다. 보안 솔루션 업체 등 외부적으로도 보안 검수 및 검증 프로세스를 정비해야 한다. 아울러 게임의 경우 작업자의 PC, 클라우드와 같은 공급망 등을 거쳐 유저 PC로 클라이언트가 배포되는 방식이기에 개발 및 운영 등 여러 부서와 협업하여 업데이트 버전 보안 검증에 대한 프로세스를 마련해야 한다. 김 CISO는 “쉽지 않은 영역이며, 한 땀 한 땀 해야 한다”라고 강조했다.
마지막으로 그는 두 가지를 제언했다. 하나는 SBOM 도입 및 관리다. SBOM은 소프트웨어 자재 명세서이며, 소프트웨어 제품을 만드는데 사용된 모든 구성 요소를 나열한 목록이다. 정부에서는 2027년까지 정부에 납품하는 소프트웨어에 SBOM 제출을 의무화하는 것을 추진 중이다. 김 CISO는 “저희는 SBOM을 프로세스로 풀어낸 사례다”라고 설명했다.
두 번째는 ‘제로 트러스트(Zero Trust)’다. 절대 신뢰하지 말고, 항상 검증하라는 원칙 아래 모든 집근 요청을 지속적으로 확인하고 최소 권한을 부여해 침해가 발생해도 피해 확신을 방지하라고 강조했다. 김 CISO는 “신뢰는 이제 사라진 것 같다, 절대 신뢰하지 말고 검증해야 한다”라고 밝혔다. 특히 국내 주요 게임사 다수가 게임을 서비스하는 과정에서 보안 솔루션이나 외부 클라우드를 활용하는 경우가 늘어났기에, 공급망 공격에 유의해야 한다.
아울러 정보를 탈취하는 행위에 대한 진입장벽도 낮아지고 있다. 국내 보안기업 지니언스의 백은광 선임은 “이제는 누구나 해킹이 가능한 ‘서비스로서의 랜섬웨어’ 형태로 발전됐다. 해킹에 대한 전반적인 지식을 지닌 개발자가 랜섬웨어를 자동으로 생성해주는 디벨롭먼트 키트와 이를 배포하게 해주는 익스플로어 코드 등을 작성하고, 다크웹을 통해 유포하는 것이다. 다크웹을 통해서 서비스를 구독하면 툴을 받아서 실제 공격을 수행하고 정보를 수집한 후 랜섬웨어를 발생시킨다”라고 설명했다.
특히 다크웹을 통해 정상적인 계정 정보, VPN, RDP 내부망 정보를 돈을 주고 사서 내부에서부터 공격을 일으키는 것이 요즘 추세라 강조했다. 이에 대응하기 위해 고안된 방법이 IoAs다. 백은광 선임은 “기존에는 공격자가 사용했던 멀웨어의 시그니처 IP 등을 공유하여 알려진 위협에 대응하는 IoCs를 활용했다. 그러나 알려지지 않은 공격에 대해서는 명백한 한계가 있기에 공격자의 행위를 분석하여 비정상적인 행위를 잡아내는 IoAs를 활용하고 있다”라고 말했다.
현장에서 한국게임산업협회는 한국정보보호산업협회와 MOU를 맺었다. 이번 협약을 통해 두 협회는 안전한 게임 서비스 개발 환경을 위한 기술 교류, 정보보호 산업과 게임산업을 위한 정책 교류, 게임업계와 정보보호 업계 간 자문 등에 협력하기로 했다.
한국게임산업협회 조영기 협회장은 “게임업계는 메이저 게임사를 중심으로 다양한 정보보안 이슈에 체계적인 대응책을 구축하고 있다. 하지만 중소 게임사는 재무적 이슈 등으로 대응할 체계를 갖추지 못했다”라며 “한국정보보호산업협회와 잘 협력하여 스타트업, 중소 개발사에 정보보안 이슈를 해결하는 자리가 되었으면 한다”라고 말했다.
한국정보보호산업협회 조영철 협회장은 “게임업계에서 큰 회사는 보안조직을 갖추고 수준 높은 정책을 운영하고 있다고 알고 있다. 다만 중소기업이나 스타트업에서는 보안에 신경 쓸 시간이 많지 않다”라며 “두 협회간 MOU를 통해 장기적으로 서로의 니즈를 발견하고, 정보보호 인식을 게임산업에 전파시켜 잘 활용할 수 있도록 돕겠다”라고 밝혔다.
[관련기사]
这则新闻由人工智能翻译。
我不要忘记我的初心。一丝不苟,一步一步。 risell@gamemeca.com
推荐新闻
- [G-Star 26] Cygames Edge 确认参加“独立游戏展区 2.0”
- [G-Star 26] 《中西部90》入选Unity独立游戏展
- 融合了毁灭战士与暗黑破坏神并带有可爱风格的《瑟弗(SurvCorpse)》将于28日正式上线
- 邦戈猫与鸣潮的相遇,桌面宠物“乌哇塔珀”正式上线
- 添加快速移动功能 《潜行者2》发布“The Zone Lookout”更新
- [今日Steam] 齐心协力清扫月球的新作《月球清扫工》
- 狗血电视剧FMV?Storytaco公开《What the K-Drama》
- [G-Star 26] 赞助迎十周年,NC支持初创企业亮相B2C展馆
- 非激活码,《影之刃:零》实体版将于明年发售
- [今日Steam] 现代战争4,多人模式拉低了全部评价
媒体合作伙伴

GAMEMECA社交媒体

 GAMEMECA GLOBAL SITE