
人工智能概要
黑客以非法复制的游戏和模组为诱饵散布恶意软件。全球已有超40万台设备受害且每日新增5千人。该恶意软件旨在窃取用户的金融和个人隐私信息。
有些人在不合法购买热门游戏的情况下,试图免费获取其非法版本。近日有消息披露,黑客以非法复制的游戏为诱饵,散布了能够窃取全球40万台设备中金融信息等敏感个人信息的恶意软件,引发了广泛关注。
该消息是通过美国PC安全服务企业Cyderes旗下的研究团队Howler Cell于本月4日(当地时间)通过其官方网站公布的长期追踪结果获悉的。调查显示,该活动自去年4月起开始实施,被用作诱饵来吸引受害者的包括《孤岛惊魂》(Far Cry)、《EA体育FC》(EA Sports FC)、《极品飞车》(Need for Speed)、《刺客信条》(Assassin's Creed)的非法版本。
如果在分发非法版本的网站上下载这些内容,就会执行导致PC中毒的第一阶段“RenEngine Loader”。该加载程序恶意利用了合法的游戏开发引擎Ren'Py,在游戏档案内植入了基于Python的恶意脚本。
最终,受感染的PC上会被安装名为“ACR Stealer”的恶意软件,专门窃取信息。该恶意软件的目标包括网页浏览器中保存的账号与密码、Cookie、自动填充数据、信用卡支付信息,以及虚拟资产钱包文件及相关数据、聊天软件会话等其他敏感信息。不仅是游戏账号,邮箱、社交账号、银行服务等也面临着遭到连环黑客攻击的巨大风险。
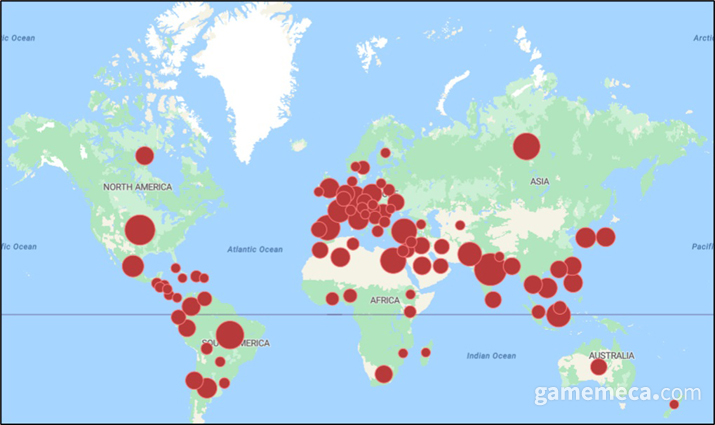
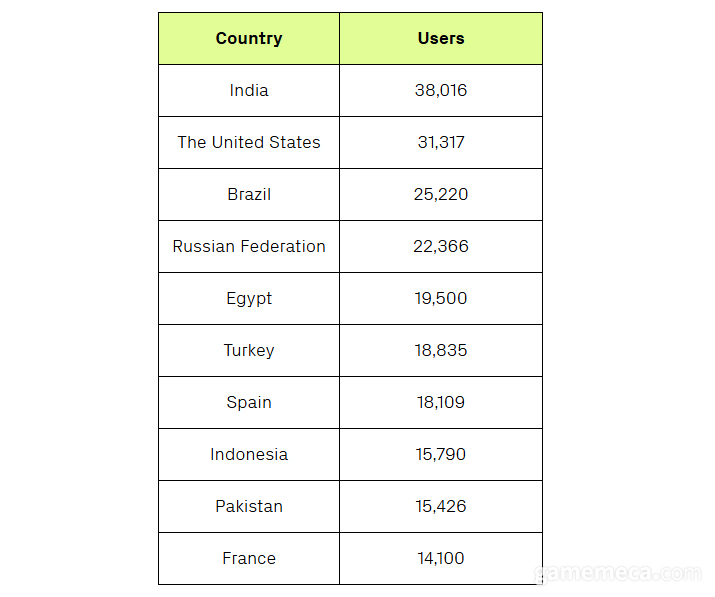
Cyderes的研究人员表示,该攻击自去年4月开始,已在全球造成40万名以上的受害者。此外,他们还补充称,目前每天产生的新受害者超过5,000人。遭受恶意软件侵害的前10个国家依次为印度、美国、巴西、俄罗斯、埃及、土耳其、西班牙、印度尼西亚、帕基斯塔、法国。
此外,研究团队还透露,除了为了免费游玩游戏而下载非法版本之外,他们还确认了在下载用户模组时也曾传播过恶意软件的情况。研究团队表示:“这种分发方式与其说是钻了技术漏洞的空子,不如说是依赖于对非法复制社区的信任。正因如此,它对于安全意识薄弱或终端安全设置松懈的用户非常有效。”分析指出,黑客正是利用了用户觉得平时经常使用的网站“值得信赖”,从而为了运行游戏而暂时关闭杀毒软件或忽视安全警告并运行的习惯。
인기 게임을 정당하게 구매하지 않고 불법 버전을 무료로 받는 경우가 있다. 이에 관련해 불법 복제된 게임을 미끼로 삼아 전 세계 40만 대에 금융 정보 등 민감한 개인정보를 빼낼 수 있는 악성코드가 퍼졌다는 사실이 공개되며 눈길을 끌었다.
이 내용은 미국 PC 보안 서비스 업체인 사이데레스(cyderes) 산하의 연구팀 하울러 셀(Howler Cell)이 지난 4일(현지 시각) 자사 공식 홈페이지를 통해 그간 추적한 결과를 발표하며 알려졌다. 조사에 따르면 작년 4월부터 이 활동이 시작된 것으로 파악됐고, 피해자를 끌어들일 미끼로는 파 크라이, EA 스포츠 FC, 니드 포 스피드, 어쌔신 크리드의 불법 버전이 악용됐다.
불법 버전을 배포하는 웹사이트에서 이를 다운로드하면 PC가 감염되는 첫 번째 단계인 ‘렌엔진 로더(RenEngine Loader)’가 실행된다. 이 로더는 합법적인 게임 개발 엔진인 렌파이(Ren'Py)를 악용해 게임 아카이브 내에 파이썬 기반 악성 스크립트를 심는다.
궁극적으로는 감염된 PC에 정보를 탈취하는 멀웨어인 ACR 스틸러(ACR Stealer)가 설치된다. 이 멀웨어는 저장된 아이디와 비밀번호, 쿠키, 자동 완성 데이터, 카드 결제 정보 등 웹 브라우저 정보, 가상자산 지갑 파일과 관련 데이터, 메신저 세션 등 기타 민감정보를 노린다. 게임 계정은 물론, 이메일, SNS, 은행 서비스까지 연쇄적으로 해킹될 위험이 크다.
사이데레스 연구원들은 이 공격이 작년 4월부터 시작됐고 전 세계적으로 40만 명 이상의 피해자가 발생했다고 밝혔다. 아울러 매일 5,000명 이상의 새로운 피해자가 생기고 있는 것으로 나타났다고 덧붙였다. 악성코드에 피해를 입은 상위 10개 국가는 인도, 미국, 브라질, 러시아, 이집트, 터키, 스페인, 인도네시아, 파키스탄, 프랑스 순으로 나타났다.
아울러 연구팀은 무료로 게임을 이용하기 위해 불법 버전을 다운로드하는 것 외에도 유저 모드를 내려받은 경우에도 악성코드가 유포된 경우를 확인했다고 밝혔다. 연구팀은 ‘이러한 배포 방식은 기술적인 취약점을 파고들기보다는 불법 복제 커뮤니티에 대한 신뢰에 의존한다. 이 때문에 보안 의식이 부족하거나 엔드포인트 보안 설정이 허술한 유저에게 매우 효과적으로 작용한다”라고 말했다. 평소 자주 사용하는 사이트라 ‘믿을 만하다’라고 생각했고, 게임을 실행하기 위해 백신을 잠시 끄거나 위험 경고를 무시하고 실행하는 습관을 악용했다는 분석이다.
这则新闻由人工智能翻译。
我不要忘记我的初心。一丝不苟,一步一步。 risell@gamemeca.com
推荐新闻
媒体合作伙伴

GAMEMECA社交媒体

 GAMEMECA GLOBAL SITE