
AIの概要
違法ゲームやMODを餌にした大規模なマルウェア拡散が発覚しました。
世界中で40万台以上のPCが感染し、個人情報流出の被害が出ています。
コミュニティの信頼を悪用した手口への警鐘が鳴らされています。
人気ゲームを正当に購入せず、違法バージョンを無料で入手するケースが見受けられる。これに関連し、違法コピーされたゲームを餌にして、世界中で40万台もの端末から金融情報などの機密性の高い個人情報を窃取するマルウェアが拡散していることが明らかになり、注目を集めている。
この内容は、米国PCセキュリティサービス企業サイデレス(cyderes)傘下の研究チーム「Howler Cell」が、去る4日(現地時間)に自社公式ホームページを通じてこれまでの追跡結果を発表したことで判明した。調査によると、昨年4月からこの活動が始まったと把握されており、被害者を引き込むための餌としては、『ファークライ』、『EA SPORTS FC』、『ニード・フォー・スピード』、『アサシン クリード』の違法バージョンが悪用された。
違法バージョンを配信するウェブサイトからこれらをダウンロードすると、PCが感染する最初の段階である「RenEngine Loader」が実行される。このローダーは、合法的なゲーム開発エンジンであるRen'Pyを悪用し、ゲームアーカイブ内にPythonベースの悪意あるスクリプトを仕込む。
最終的には、感染したPCに情報を窃取するマルウェアである「ACR Stealer」がインストールされる。このマルウェアは、保存されたIDとパスワード、クッキー、オートコンプリートデータ、クレジットカード決済情報などのウェブブラウザ情報、暗号資産ウォレットファイルと関連データ、メッセンジャーセッションなどの機密情報を狙う。ゲームアカウントはもちろん、Eメール、SNS、銀行サービスまで連鎖的にハッキングされる危険性が高い。
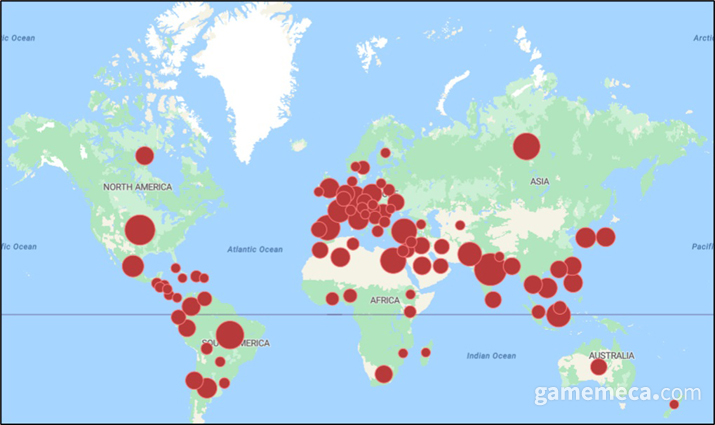
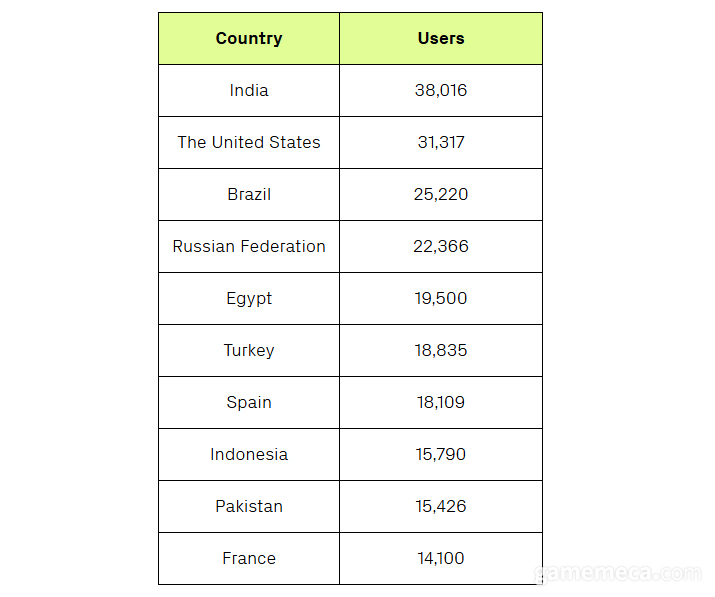
サイデレスの研究員らは、この攻撃が昨年4月から始まり、世界中で40万人以上の被害者が発生したと明らかにした。さらに、毎日5,000人以上の新たな被害者が生じていると付け加えた。マルウェアの被害を受けた上位10カ国は、インド、アメリカ、ブラジル、ロシア、エジプト、トルコ、スペイン、インドネシア、パキスタン、フランスの順となっている。
また研究チームは、無料でゲームを利用するために違法バージョンをダウンロードするだけでなく、ユーザーMODをダウンロードした場合にもマルウェアが流布されていた事例を確認したと発表した。研究チームは、「このような配信方式は、技術的な脆弱性を突くというよりも、違法コピーコミュニティに対する信頼に依存している。このため、セキュリティ意識が不足していたり、エンドポイントのセキュリティ設定がずさんなユーザーに対して非常に効果的に作用する」と述べた。普段から頻繁に利用するサイトだから「信頼できる」と思い込み、ゲームを起動するためにウイルス対策ソフトを一時的に無効化したり、警告を無視して実行したりする習慣を悪用したという分析だ。
인기 게임을 정당하게 구매하지 않고 불법 버전을 무료로 받는 경우가 있다. 이에 관련해 불법 복제된 게임을 미끼로 삼아 전 세계 40만 대에 금융 정보 등 민감한 개인정보를 빼낼 수 있는 악성코드가 퍼졌다는 사실이 공개되며 눈길을 끌었다.
이 내용은 미국 PC 보안 서비스 업체인 사이데레스(cyderes) 산하의 연구팀 하울러 셀(Howler Cell)이 지난 4일(현지 시각) 자사 공식 홈페이지를 통해 그간 추적한 결과를 발표하며 알려졌다. 조사에 따르면 작년 4월부터 이 활동이 시작된 것으로 파악됐고, 피해자를 끌어들일 미끼로는 파 크라이, EA 스포츠 FC, 니드 포 스피드, 어쌔신 크리드의 불법 버전이 악용됐다.
불법 버전을 배포하는 웹사이트에서 이를 다운로드하면 PC가 감염되는 첫 번째 단계인 ‘렌엔진 로더(RenEngine Loader)’가 실행된다. 이 로더는 합법적인 게임 개발 엔진인 렌파이(Ren'Py)를 악용해 게임 아카이브 내에 파이썬 기반 악성 스크립트를 심는다.
궁극적으로는 감염된 PC에 정보를 탈취하는 멀웨어인 ACR 스틸러(ACR Stealer)가 설치된다. 이 멀웨어는 저장된 아이디와 비밀번호, 쿠키, 자동 완성 데이터, 카드 결제 정보 등 웹 브라우저 정보, 가상자산 지갑 파일과 관련 데이터, 메신저 세션 등 기타 민감정보를 노린다. 게임 계정은 물론, 이메일, SNS, 은행 서비스까지 연쇄적으로 해킹될 위험이 크다.
사이데레스 연구원들은 이 공격이 작년 4월부터 시작됐고 전 세계적으로 40만 명 이상의 피해자가 발생했다고 밝혔다. 아울러 매일 5,000명 이상의 새로운 피해자가 생기고 있는 것으로 나타났다고 덧붙였다. 악성코드에 피해를 입은 상위 10개 국가는 인도, 미국, 브라질, 러시아, 이집트, 터키, 스페인, 인도네시아, 파키스탄, 프랑스 순으로 나타났다.
아울러 연구팀은 무료로 게임을 이용하기 위해 불법 버전을 다운로드하는 것 외에도 유저 모드를 내려받은 경우에도 악성코드가 유포된 경우를 확인했다고 밝혔다. 연구팀은 ‘이러한 배포 방식은 기술적인 취약점을 파고들기보다는 불법 복제 커뮤니티에 대한 신뢰에 의존한다. 이 때문에 보안 의식이 부족하거나 엔드포인트 보안 설정이 허술한 유저에게 매우 효과적으로 작용한다”라고 말했다. 평소 자주 사용하는 사이트라 ‘믿을 만하다’라고 생각했고, 게임을 실행하기 위해 백신을 잠시 끄거나 위험 경고를 무시하고 실행하는 습관을 악용했다는 분석이다.
このニュースはAIによって翻訳されました。
初心を忘れないように。一つ一つ入念に。 risell@gamemeca.com
最も人気のあるニュース
- ブロスタにデュオリンゴの「デュオ」がボスとして登場する
- [TGS 26] キム・ヨンハ「パレイドリア、激しさの代わりに心地よさを込めた」
- 1,500席規模が5分で完売、「DJMAX RESPECT V」のライブが注目を集める
- [TGS 26] グローバルイベントへ飛躍する、東京ゲームショウ2026開幕
- BLACKPINKのリサがデザインした限定版PS5コントローラーが公開
- Once Human、海洋拡張パック「禁忌の島」10月22日リリース
- [TGS 26] アストラエ・オラティオ、レトロな魅力を最大化した感性
- [TGS 26] 東京ゲームショウ、台風の影響により1日前倒しで閉幕決定
- [TGS 26] NEXON Games風の生き生きとした世界、パレイドリア
- [TGS 26] 試遊版初公開、アストラエア・オラティオ本格出展
メディアパートナーシップ

ゲームメカSNS

 GAMEMECA GLOBAL SITE