[판례.zip] ゲーム会社から個人情報を抜き取られたのですが、お金をもらえますか?
[판례.zip] 게임사에서 정보 털렸는데, 돈 받을 수 있나요?
2026.01.15 15:42 UTC+9

AIの概要
裁判所はゲーム会社の個人情報保護責任において、形式的なセキュリティ導入から実質的な運用と設定の遵守へと判断基準を厳格化しています。過去の判例による免責の時代は終わり、現在はハッキングを防ぐ実効性のある防御措置の証明が求められています。ユーザーもまた、企業側の対応だけに頼らずOTP設定などの自衛策を講じることが重要です。

連日のように伝えられる個人情報流出のニュース。ゲーマーなら誰しも一度は「もしかして自分のアカウントも?」と不安に震えた経験があることでしょう。
しかしニュースを見ると、ある時は企業が数十億ウォンを賠償させられるかと思えば、また別のケースでは「企業に責任はない」としてユーザー側が敗訴することもあります。いったい裁判所はどのような基準でゲーム会社の責任を問うのでしょうか?
今回の「판례.zip」では、NCSOFT(リネージ2)、NEXON(メイプルストーリー)、そして最近のゴルフ존(スクリーンゴルフ)事態に至るまで、大型事件の判決文を通じて裁判所が個人情報流出に対してどのような原則のもとで判決を下しているのか、その流れを時系列に沿って分析して見ていく時間を設けました。
基本的な措置すらなかった場合のゲーム会社責任 ─ NCSOFT「リネージ2」個人情報流出事件
真っ先に見ていく事例は、「ゲーム関連の個人情報保護判例の基準」を定立した2005年のNCSOFT事件です。
2005年5月、NCSOFTは「リネージ2」のアップデート過程で誤ってユーザーのIDとパスワードを暗号化しないままログファイルにそのまま保存させてしまいました。これにより、ネットカフェなどの共用コンピュータに保存されたログファイルを開けば、誰でも他人のアカウント情報を知ることができるようになってしまったのです。
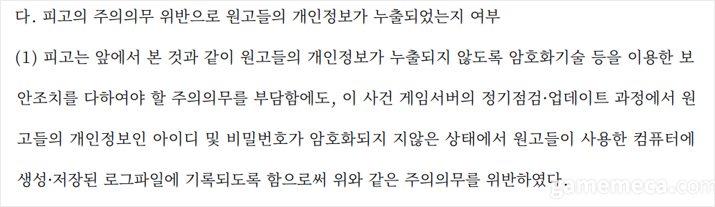
このようなNCSOFTの過ちに対し、裁判所は企業が契約上、法律上求められる注意義務を果たしていなかったと判断しました。ゲーム会社はパスワードを暗号化技術などを利用してセキュリティ措置を講じるべきだったのに、担当従業員のミスでこれを露出させたことを明確な過失と見なしたわけです。
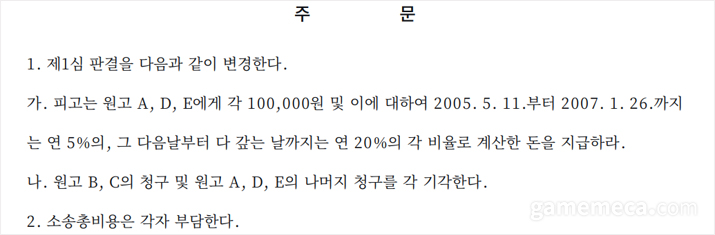
これにより裁判所は、NCSOFTが流出被害を受けたユーザーに対し、1人当たり10万ウォンの慰謝料を支払うよう命じる原告一部勝訴判決を下しました。
やれることはやった ─ NEXON「メイプルストーリー」個人情報流出事件
しかし2010年代に入ってハッキングの手口が高度化すると、裁判所の雰囲気が少し変わります。1,320万人の情報が流出した史上最大の事件であるNEXONの「メイプルストーリー」事件がその代表例です。
この事件でハッカーはAPT(高度持続的狙撃)攻撃を通じてNEXONのバックアップサーバーに侵入し、大量の個人情報を強奪しました。これに対しユーザーらは「企業がセキュリティ投資を怠った」として集団訴訟を提起しました。
この事件で裁判所はどのような判決を下したのでしょうか? 大法院まで争った長い攻防の末、裁判所は最終的にゲーム会社であるNEXONの軍配を上げました。判決文で裁判所は「ハッキング当時の普遍的な技術水準、情報セキュリティに必要な経済的費用およびその効用の程度、ハッキング技術の発展程度などを総合的に考慮しなければならない」と判示しました。
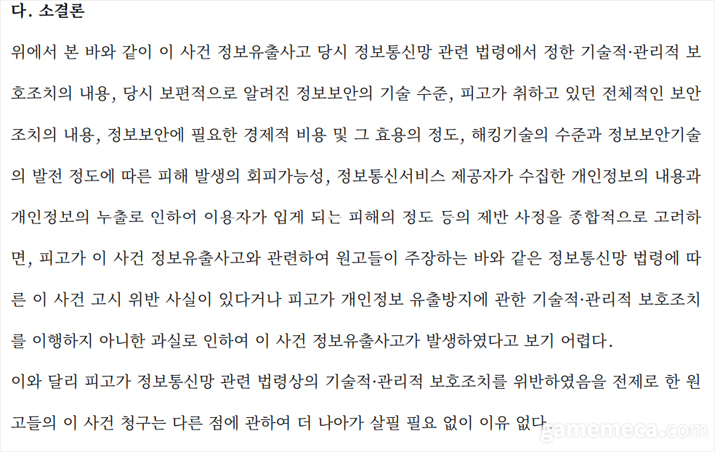
すなわち、企業が無限の費用をかけて完璧なセキュリティを備える義務はなく、社会通念上合理的に期待できる程度で十分であるということです。特に裁判所は「放送通信委員会が告示した技術的・管理的保護措置の基準を遵守していれば、特段の事情がない限り法律上の義務に違反したとは見なしにくい」と明記しました。
当時ハッカーが使用した攻撃ツールと手口は、NEXONの既存のセキュリティシステム(アクセス制御など)をバイパスするように設計された高度化された方式であったため、企業がこれを事前に探知したり阻止したりすることは困難だったと判断したわけです。
この判決はゲーム業界とIT企業にとって一種の「免責ガイドライン」となりました。「政府が定めた告示(チェックリスト)さえ守れば、ハッキングを受けても法的責任はない」という認識が定着する契機となったのです。その後、多くのゲーム会社がセキュリティ投資を「法的要件を満たす水準」に合わせることにのみ集中するようになった事件でもあります。
形式的な措置だけではもはや不十分 ─ ゴルフ존事件
しかし2020年代に入ると、裁判所の判断基準は一段と厳しくなりました。昨年3月に言い渡されたスクリーンゴルフ企業ゴルフ존の事件がその発端と言えます。
事件の発端はこうです。ハッカーがランサムウェア攻撃を通じてゴルフ존の利用者約221万人の情報を強奪し、個人情報保護委員会はゴルフ존に70億ウォンを超える過去最高水準の課徴金を賦課しました。
これに対しゴルフ존が課徴金処分を不服としてソウル行政法院に行政訴訟を提起したのが本件の発端です。ゴルフ존側は「我々も言われた通りシステムをすべて導入した」と裁判の過程で無実を訴えました。法令(告示)で定められた侵入検知システム(IDS)と侵入防止システム(IPS)の双方を設置して運用していたというのです。過去のNEXON判例の基準通りであれば、義務を果たしたと認められていた状況でした。
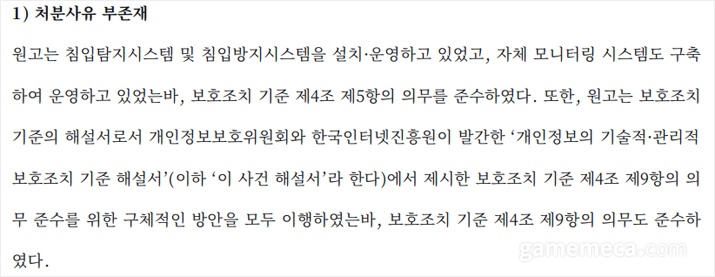
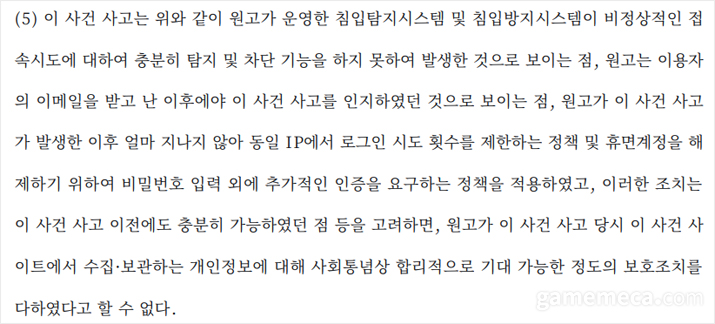
しかし昨年3月に言い渡されたソウル行政法院 2023구합81091判決文によると、裁判所はゴルフ존の主張を受け入れませんでした。それどころか裁判所は「ゴルフ존が保護措置基準に違反した」と言い切りました。
まず、ゴルフ존はセキュリティシステムを設置したものの、肝腎の機能(暗号化された通信を覗き見ることができる復号化機能など)を有効化していませんでした。さらにハッカーの総当たり攻撃を防ぐべきシステムのセッティングを「許可(Allow)」にしておきさえしました。
こうしたゴルフ존の対応について裁判所は「システムの皮肉だけがあっても義務を果たしたことにはならない」と判断しました。むしろ事件直後にゴルフ존が簡単にセキュリティポリシーを強化したことを指摘し、「多額の費用がかかるわけでもないのに事故前はなぜやらなかったのか」と会社の安易さを一喝しさえしました。
この判決の意味は明確です。もはや「法的なセキュリティプログラムを形式的にインストールしただけでは免責されえない」ということです。今や裁判所はプログラムの存在有無を超え、そのシステムが実質的にハッキングを防げるようにセッティングされて運用されているかまで厳しく審査しています。
「免責の時代」は終わった、今や「実質的防御」を証明すべき時
結論として、裁判所が見据える企業の責任基準は「形式」から「実質」へと重心が完全に移動しています。
過去の「リネージ2」事件のような基本的な暗号化すら行っていなかった無防備状態は論外として、メイプルストーリー事件以降に業界の防壁となっていた「セキュリティプログラムさえ導入すれば免責」という公式も崩れました。今回のゴルフ존判決は、システムを備えていたとしても、その運用や設定がずさんであれば責任を逃れられない点を明確にしました。
最近、KTやクーパンなど私たちの生活に密接に関わる大型プラットフォーム企業でも個人情報流出の論争が相次ぎ、利用者の不安感がかつてないほど高まっている状況です。
こうした時期に下された裁判所の判断は、ゲーム会社を超えてIT業界全般に「単に政府のガイドラインを守る水準では不十分である」という強力な警告メッセージを投げかけています。
法的な賠償を受けることよりもはるかに重要なのは、大切な個人情報が流出しないように守ることです。企業の責任基準が高まることとは別に、今すぐOTPをはじめとする追加のセキュリティ装置を設定する小さな習慣が、大切なゲームアカウントを守る最も確実な施錠であることを忘れないでください。

하루가 멀다 하고 들려오는 개인정보 유출 소식. 게이머라면 누구나 한 번쯤 "혹시 내 계정도?"라며 불안에 떤 경험이 있을 겁니다.
그런데 뉴스를 보면 어떤 때는 회사가 수십억 원을 물어주는 데, 또 다른 경우에는 '회사는 책임이 없다'라며 유저들이 패소하기도 합니다. 도대체 법원은 무엇을 기준으로 게임사의 책임을 묻는 걸까요?
이번 판례.zip에서는 엔씨소프트(리니지 2), 넥슨(메이플스토리), 최근 골프존(스크린골프) 사태까지, 굵직한 사건의 판결문을 통해 법원이 개인정보 유출에 대해 어떤 원칙을 가지고 판결을 내리고 있는지 그 흐름을 시간 순서대로 분석해서 살펴보는 시간을 마련했습니다.
기본적인 조치조차 없었다면 게임사 책임 – 엔씨소프트 리니지 2 개인정보 유출 사건
가장 먼저 살펴볼 사례는 '게임 관련 개인정보 보호 판례의 기준'을 정립한 2005년 엔씨소프트 사건입니다.
2005년 5월, 엔씨소프트는 리니지 2 업데이트 과정에서 실수로 유저들의 ID와 비밀번호를 암호화하지 않은 채 로그파일에 그대로 저장되게 만들었습니다. 이로 인해 PC방 등 공용 컴퓨터에 저장된 로그파일을 열어보면 누구나 타인의 계정 정보를 알 수 있게 되었죠.
이러한 엔씨소프트의 잘못에 대해 법원은 회사가 계약상, 법상 요구되는 주의의무를 다하지 않았다고 판단했습니다. 게임사는 비밀번호는 암호화 기술 등을 이용해 보안 조치를 했어야 하는데, 담당 직원 실수로 이를 노출시킨 것을 명백한 과실로 본 것이죠.
이로 인해 법원은 엔씨소프트가 유출 피해를 본 유저에게 1인당 위자료 10만 원을 지급하라는 취지로, 원고 일부 승소 판결을 했습니다.
할 만큼 했다 - 넥슨 메이플스토리 개인정보 유출 사건
하지만 2010년대 들어 해킹 수법이 고도화되면서 법원의 분위기가 조금 달라집니다. 1,320만 명의 정보가 유출된 역대급 사건인 넥슨 메이플스토리 사건이 대표적입니다.
이 사건에서 해커는 APT(지능형 지속 위협) 공격을 통해 넥슨의 백업 서버에 침투, 대량의 개인정보를 탈취했습니다. 이에 유저들은 "회사가 보안 투자를 소홀히 했다"라며 집단 소송을 제기했죠.
이 사건에서 법원은 어떤 판결을 했을까요? 대법원까지 간 긴 공방 끝에, 법원은 결국 게임사인 넥슨의 손을 들어줬습니다. 판결문에서 법원은 "해킹 당시의 보편적인 기술 수준, 정보보안에 필요한 경제적 비용 및 그 효용의 정도, 해킹 기술의 발전 정도 등을 종합적으로 고려해야 한다"라고 판시했습니다.
즉 기업이 무한대의 비용을 들여 완벽한 보안을 갖출 의무는 없으며, 사회 통념상 합리적으로 기대 가능한 정도로만 하면 된다는 것입니다. 특히, 재판부는 "방송통신위원회가 고시한 기술적·관리적 보호조치 기준을 다하였다면, 특별한 사정이 없는 한 법률상 의무를 위반했다고 보기 어렵다"라고 명시했습니다.
당시 해커가 사용한 공격 툴과 수법은 넥슨의 기존 보안 시스템(접근 통제 등)을 우회하도록 설계된 고도화된 방식이었기에, 기업이 이를 미리 탐지하거나 막기는 어려웠다고 판단한 셈이죠.
이 판결은 게임업계와 IT 기업에게 일종의 '면책 가이드라인'이 됐습니다. '정부가 정해준 고시(체크리스트)만 지키면, 해킹을 당해도 법적 책임은 없다'라는 인식이 굳어지게 된 건데요. 이후 많은 게임회사가 보안 투자를 '법적 요구사항을 충족하는 수준'으로 맞추는 데만 집중하게 된 계기가 된 사건이기도 합니다.
형식적인 조치만으로는 이젠 부족하다 - 골프존 사건
그러나 2020년대 들어 법원의 판단 기준은 한층 더 엄격해졌습니다. 작년 3월에 선고된 스크린골프 업체 골프존 사건이 그 신호탄이라고 할 수 있습니다.
사건 발단은 이렇습니다. 해커가 랜섬웨어 공격을 통해 골프존 이용자 약 221만 명의 정보를 탈취했고, 개인정보보호위원회는 골프존에 70억 원이 넘는 역대 최고 수준의 과징금을 부과했습니다.
이에 골프존이 과징금 처분에 불복해 서울행정법원에 행정소송을 제기한 것이 이 사건의 발단입니다. 골프존 측은 '우리도 하라는 대로 시스템 다 깔았다'라며 재판 과정에서 억울함을 호소했습니다. 법령(고시)에서 정한 침입탐지시스템(IDS)과 침입방지시스템(IPS)을 모두 설치해서 운영하고 있었다는 것입니다. 과거 넥슨 판례의 기준대로라면, 의무를 다한 것으로 인정받을 수도 있는 상황이었죠.
하지만 작년 3월 선고된 서울행정법원 2023구합81091 판결문에 따르면, 법원은 골프존의 주장을 받아들이지 않았습니다. 오히려 법원은 '골프존이 보호조치 기준을 위반했다'라고 못을 박았습니다.
먼저, 골프존은 보안 시스템을 설치만 해두고, 정작 중요한 기능(암호화된 통신을 들여다볼 수 있는 복호화 기능 등)은 켜놓지 않았습니다. 심지어 해커의 무차별 대입 공격을 막아야 할 시스템 설정을 '허용(Allow)'으로 해두기도 했습니다.
이러한 골프존의 행태에 대하여 법원은 "시스템 껍데기만 있다고 의무를 다한 것이 아니다"라고 판단했습니다. 오히려 사건 직후 골프존이 간단하게 보안 정책을 강화한 것을 지적하며, "돈이 많이 드는 것도 아닌데 사고 전에는 왜 안 했느냐"며 회사의 안일함을 질타하기까지 했습니다.
이 판결의 의미는 명확합니다. 이제는 '법정 보안 프로그램을 형식적으로 설치만 해서는 면책될 수 없다'라는 것입니다. 이제 법원은 프로그램 존재 여부를 넘어, 그 시스템이 실질적으로 해킹을 막을 수 있게 세팅되어 운영되고 있는지까지 깐깐하게 심사하고 있습니다.
'면책의 시대'는 끝났다, 이제는 '실질적 방어'를 증명해야 할 때
결론적으로 법원이 바라보는 기업의 책임 기준은 '형식'에서 '실질'로 무게중심이 완전히 이동하고 있습니다.
과거 리니지 2 사건처럼 기본적인 암호화조차 하지 않은 무방비 상태는 말할 것도 없고, 메이플스토리 사건 후 업계의 방패막이가 되었던 '보안 프로그램만 설치하면 면책'이라는 공식도 깨졌습니다. 이번 골프존 판결은 시스템을 갖췄더라도, 그 운영과 설정이 허술했다면 책임을 피할 수 없다는 점을 명확히 했습니다.
최근 KT와 쿠팡 등 우리 생활과 밀접한 대형 플랫폼 기업에서도 개인정보 유출 논란이 연이어 터지며 이용자들의 불안감이 그 어느 때보다 높은 상황입니다.
이러한 시기에 내려진 법원의 판단은 게임사를 넘어 IT 업계 전반에 '단순히 정부 가이드라인을 지키는 수준으로는 부족하다'라는 강력한 경고 메시지를 던지고 있습니다.
법적인 배상을 받는 것보다 훨씬 중요한 것은, 소중한 개인정보가 유출되지 않도록 지키는 것입니다. 기업의 책임 기준이 높아지는 것과는 별개로, 지금 당장 OTP를 비롯한 추가 보안장치를 설정하는 작은 습관이 소중한 게임 계정을 지키는 가장 확실한 잠금장치임을 잊지 마시기 바랍니다.
このニュースはAIによって翻訳されました。
おすすめニュース
最も人気のあるニュース
- ブロスタにデュオリンゴの「デュオ」がボスとして登場する
- [TGS 26] キム・ヨンハ「パレイドリア、激しさの代わりに心地よさを込めた」
- 4人の英雄と共に繰り広げる群像劇、ファイアーエムブレム 万紫千紅
- [TGS 26] グローバルイベントへ飛躍する、東京ゲームショウ2026開幕
- [TGS 26] 1周年アップデートを控えたアウタープレイン、単独ブースを予告
- [TGS 26] アストラエ・オラティオ、レトロな魅力を最大化した感性
- 【本日のSteam】Animo正式リリース、同時接続者数10万人を記録
- グランド・セフト・オートVIのオンラインは最大32人プレイをサポート、訴訟文書で判明
- ポケモンディレクター新作、天気連動ゲーム「雨のち晴れ少女」
- [TGS 26] 東京ゲームショウ、台風の影響により1日前倒しで閉幕決定
メディアパートナーシップ

ゲームメカSNS