PS5に続きニンテンドースイッチ2も、AIに「脱獄」された
PS5 이어 닌텐도 스위치 2도, AI에 '탈옥' 당했다
2026.10.23 16:30 UTC+9

AIの概要
Nintendo Switch 2がAIを活用して脱獄されたというニュースが伝えられました。外部キャラクターのプレイ動画が公開され、AIによるハッキングの脅威が浮き彫りになりました。ゲーム業界における一層のセキュリティ強化の必要性が指摘されています。
最近、AIの力に支えられてPS5の脆弱性を見つけ出し、PlayStationの独占作をPCへ非公式に移植したり、違法コピーゲームをプレイしたりする事例が急増したことが話題になっていた。今度は、昨年に発売された Nintendo Switch 2 がハッキングされたというニュースが伝えられた。
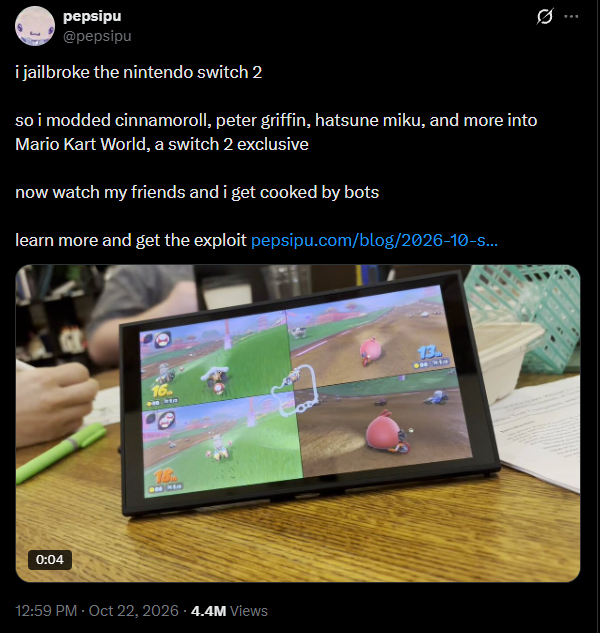
X(Twitter)で「pepsipu」というニックネームを使用する利用者は、自分が Nintendo Switch 2 の脱獄に成功したと明らかにした。これを証明するためとして、『マリオカート ワールド』でピーター・グリフィン、初音ミク、シナモロールといったゲームに存在しない他社キャラクターでプレイする動画を公開した。
コンソールの脱獄とは、任天堂などのコンソールメーカーが機器のセキュリティのために設けているソフトウェアおよびハードウェアの制限を強制的に解除し、システム最高管理者権限を取得することだ。これにより、本来のゲームにないコンテンツを追加するMODも可能になるが、違法コピーゲームを起動する用途に悪用されるケースが大部分である。
Nintendo Switch 2 の脱獄は、今年7月に発見された「ユーザーランドエクスプロイト(userland exploit、特定のアプリやゲーム内で外部コードを実行する脆弱性)」に基づいている。ここに OpenAI Codex などの生成AIの助けを借りて、Switch 2 で後方互換性を持つ特定のゲームを起動して権限を奪取する方法を見つけ出したのだ。コンソールの脱獄に使用される脆弱性を見つけるには通常数年がかかるが、AIを基盤にしてわずか2週間で完了した。
今回の脱獄は一時的なものであり、 Nintendo Switch 2 の電源を切ると初期化されるため、再び利用するにはハッキングの全プロセスを繰り返さなければならない。さらに、プログラミングなどの関連知識がない一般的なゲーマーが実行するには複雑で難解であり、この利用者がどのようなゲームを使用したのかを公開したため、任天堂が該当ゲームをブロックする方式で対応することも可能である。
しかし今回の件は、AI技術の発展以降に急激に高まったハッキングのリスクを改めて思い起こさせる。韓国内外を揺るがした PHP のセキュリティ脆弱性の発見や攻撃にもAIが活用され、先ほど見たように機器を脱獄させて違法コピーゲームのプレイなどに使用されたりもする。ゲーム業界もAI基盤のハッキングに対応できるよう、セキュリティ強化に一層注意を払う必要がある。
최근 AI에 힘입어 PS5의 취약점을 찾아내 플레이스테이션 독점작을 PC로 비공식적으로 이식하거나, 불법복제 게임을 플레이하는 사례가 급증한 것이 화제로 떠오른 바 있다. 이번에는 작년에 출시된 닌텐도 스위치 2가 뚫렸다는 소식이 전해졌다.
X(트위터)에서 'pepsipu'라는 닉네임을 사용하는 이용자는 본인이 닌텐도 스위치 2를 탈옥하는 데 성공했다고 밝혔다. 이를 입증하겠다면 마리오 카트 월드에서 피터 그리핀, 하츠네 미쿠, 시나모롤과 같은 게임에 없는 타사 캐릭터로 플레이하는 영상을 공개했다.
콘솔 탈옥은 닌텐도 등 콘솔 제조사가 기기 보안을 위해 걸어둔 소프트웨어 및 하드웨어 제한을 강제로 해제해 시스템 최고 관리자 권한을 얻는 것이다. 이를 통해 원래 게임에 없는 콘텐츠를 넣는 모딩도 가능하지만, 불법복제 게임을 구동하는 용도로 악용되는 경우가 대부분이다.
닌텐도 스위치 2 탈옥은 올해 7월에 발견된 '유저랜드 익스플로잇(userland exploit, 특정 앱이나 게임 내에서 외부 코드를 실행하는 취약점)'에 기반을 두고 있다. 여기에 오픈AI 코덱스(OpenAI Codex) 등 생성형 AI 도움을 받아 스위치 2에서 하위 호환되는 특정 게임을 구동해 권한을 탈취하는 방법을 알아낸 것이다. 콘솔 탈옥에 사용되는 취약점을 찾는 것은 보통 수년이 걸리지만, AI를 토대로 2주 만에 완료했다.
이번 탈옥은 일시적인 것으로, 닌텐도 스위치 2 전원을 끄면 초기화되어 다시 이용하기 위해서는 전체 해킹 과정을 반복해야 한다. 아울러 프로그래밍 등 관련 지식이 없는 일반적인 게이머가 실행하기에는 복잡하고 난해하며, 이 이용자가 어떠한 게임을 썼는지 공개했기에 닌텐도가 해당 게임을 차단하는 방식으로 대응하는 것도 가능하다.
그러나 이번 일은 AI 기술 발전 이후 급속도로 높아진 해킹 위험을 상기시킨다. 국내외를 뒤흔든 PHP 보안 취약점 발견 및 공격에도 AI가 활용됐고, 앞서 살펴본 것처럼 기기를 탈옥시켜 불법복제 게임 플레이 등에 사용되기도 한다. 게임업계 역시 AI 기반 해킹에 대응할 수 있도록 보안 강화에 더욱 주의를 기울일 필요가 있다.
このニュースはAIによって翻訳されました。
初心を忘れないように。一つ一つ入念に。 risell@gamemeca.com
最も人気のあるニュース
- PHPの脆弱性にゲーム業界も非常事態、点検からサービス終了まで
- 「紅海の砂漠」や「SANABI」が参加、KOCCAのゲーム文化フェスティバルが11月に開催
- AI逆設計を通じたゲームのパクリが横行、開発生態系が崩壊する
- [本日のSteam] コール オブ デューティ モダン・ウォーフェア4、シリーズ中最高のユーザー好評を獲得
- 「ウマ娘」米LAツアー、声優・歌手のビザ発給されず急遽中止に
- 2つのタイプ、ポケモンカードゲーム Pocket「デュアルフュージョン」拡張パック発売
- [ゲーム推薦] Steam Nextフェス、魅力満点の韓国内期待作5選
- 二刀流武器の登場、サイバーパンク2077 エッジランナーズ2パッチ予告
- [本日のSteam] War Dogs、新シーズン開始から3日での早期終了を発表
- [AGF 26] パレイドリア出撃、NEXON・スマイルゲートの参加が確定
メディアパートナーシップ

ゲームメカSNS

 GAMEMECA GLOBAL SITE